ManuTalkThai ศูนย์รวมข่าว Industrial Technology ออนไลน์ในประเทศไทย












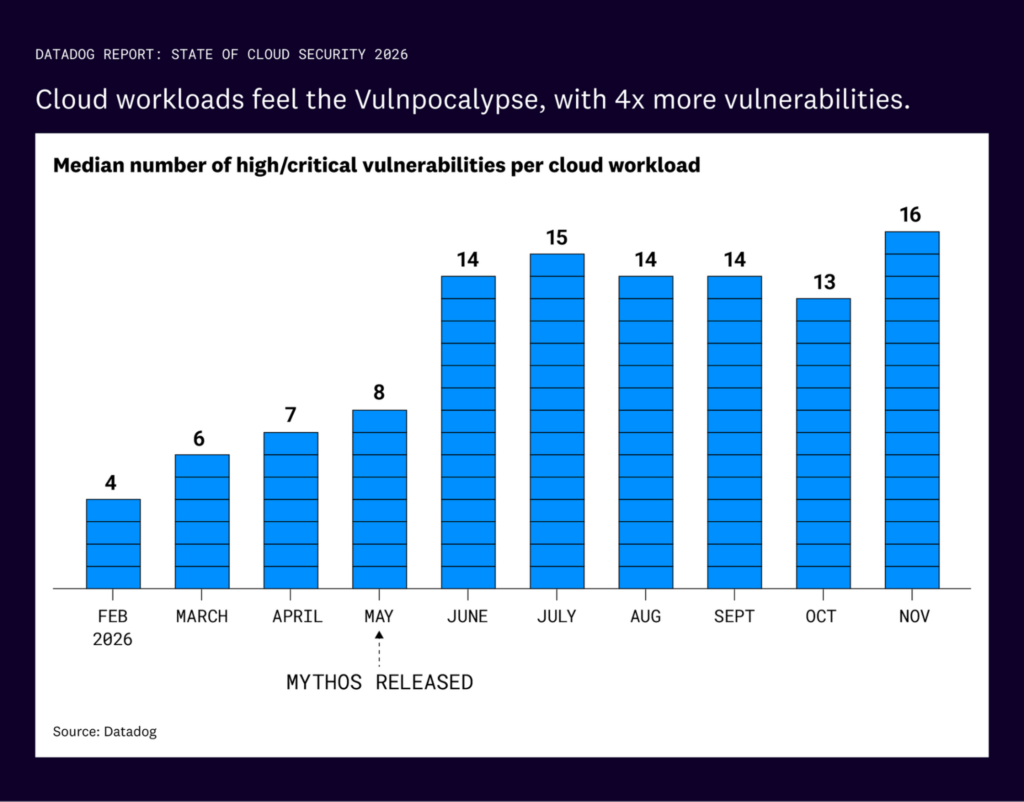
รายงาน State of Cloud Security 2026 ฉบับล่าสุดของ Datadog (NASDAQ: DDOG) แพลตฟอร์มชั้นนำด้าน Observability และ Security ที่ขับเคลื่อนด้วย AI พบว่า บริการคลาวด์ที่นำมาวิเคราะห์มีจำนวนช่องโหว่ระดับสูงหรือระดับวิกฤตเพิ่มขึ้นอย่างมีนัยสำคัญ โดยค่ากลางเพิ่มขึ้นถึง 4 เท่า จาก 4 รายการในเดือนกุมภาพันธ์ 2569 เป็นประมาณ 16 รายการในเดือนพฤศจิกายน
ผลการศึกษาสะท้อนให้เห็นว่า ภาวะ “vulnpocalypse” หรือสถานการณ์ที่องค์กรต้องรับมือกับช่องโหว่จำนวนมาก ไม่ได้เป็นเพียงความกังวลในเชิงทฤษฎีอีกต่อไป เพราะแอปพลิเคชันบนคลาวด์กำลังเผชิญกับช่องโหว่ร้ายแรงที่เป็นที่รับรู้มากขึ้นเรื่อย ๆ จึงยิ่งตอกย้ำความสำคัญของการวางรากฐานด้านความปลอดภัยบนคลาวด์ที่สามารถจำกัดขอบเขตการเข้าถึงของผู้โจมตี หากแอปพลิเคชันถูกเจาะระบบ
คีย์สำหรับ AI แบบระยะยาวเพิ่มระยะเวลาที่ผู้โจมตีอาจเข้าถึงระบบ
การลดผลกระทบเมื่อแอปพลิเคชันถูกเจาะระบบ ไม่ได้หมายถึงการปกป้องตัวแอปพลิเคชันเพียงอย่างเดียว แต่ยังรวมถึงการรักษาความปลอดภัยของคีย์ที่ใช้เชื่อมต่อกับบริการอื่น ๆ ด้วย
Datadog พบว่า มากกว่า 1 ใน 5 ขององค์กรที่นำมาวิเคราะห์มีการใช้บริการ AI บนคลาวด์ โดยเพื่อให้การเริ่มใช้งานบริการเหล่านี้ทำได้สะดวกขึ้น ผู้ให้บริการคลาวด์มักมีคีย์ API แบบระยะยาว (Long-lived API Keys) ซึ่งสามารถใช้งานได้อย่างต่อเนื่องจนกว่าจะถูกเพิกถอน หากคีย์ดังกล่าวถูกขโมย ผู้โจมตีก็อาจมีเวลามากขึ้นในการนำคีย์ไปใช้เข้าถึงบริการและทรัพยากรต่าง ๆ
นอกจากนี้ รายงานยังพบอีกว่า เกือบครึ่งหนึ่งขององค์กรที่ใช้ Google Gemini มีการใช้คีย์ API ของ Gemini แบบระยะยาว ขณะที่ 17% ขององค์กรที่ใช้ Amazon Bedrock มีการใช้คีย์ API ของ Bedrock แบบระยะยาว
คุณ Andrew Krug หัวหน้าฝ่ายส่งเสริมด้านความปลอดภัยของ Datadog กล่าวว่า “ผู้โจมตีไม่จำเป็นต้องมีโมเดล AI ของตัวเอง หากสามารถขโมยคีย์ที่ใช้เข้าถึงโมเดลขององค์กรได้ ดังนั้น ในการพัฒนาแอปพลิเคชัน AI ทีมงานควรเลือกใช้ข้อมูลรับรองการเข้าถึงระบบแบบชั่วคราว (Temporary Credentials) เมื่อเป็นไปได้ แทนการใช้คีย์ที่อาจยังคงใช้งานได้ต่อเนื่องเป็นเวลาหลายปี”
ปัจจุบัน ผู้โจมตีเริ่มนำข้อมูลรับรองการเข้าถึงระบบคลาวด์ (Cloud Credentials) ที่ขโมยมา เพื่อทดสอบการเข้าถึงบริการ AI แล้ว โดยเมื่อไม่นานมานี้ Datadog Security Labs ตรวจพบเครื่องมือ ที่ถูกออกแบบมาเพื่อตรวจสอบว่า ข้อมูลรับรอง AWS ที่ถูกขโมยมาสามารถใช้เข้าถึง Amazon Bedrock ได้หรือไม่ นอกจากนี้ นักวิจัยยังพบพฤติกรรมการทดสอบการเข้าถึงในลักษณะเดียวกันในสภาพแวดล้อมคลาวด์ขององค์กร 12 แห่ง ภายในระยะเวลา 30 วัน
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์เปิดอีกช่องทางสู่ข้อมูลรับรองการเข้าถึงระบบคลาวด์
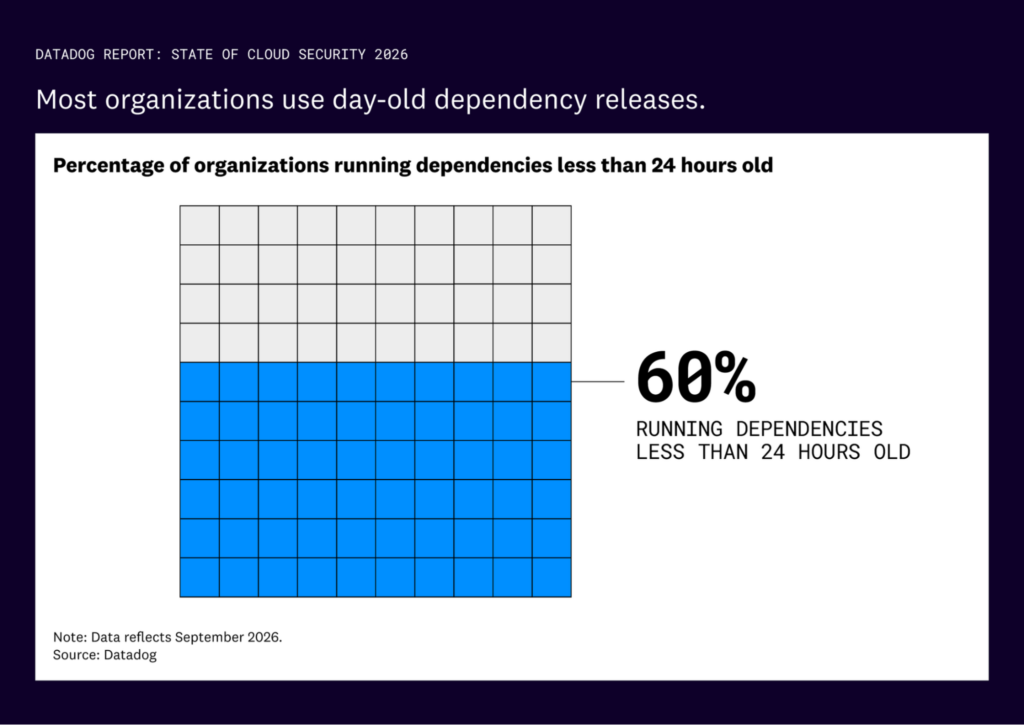
รายงานยังพบว่า เวิร์กโหลดบนคลาวด์หนึ่งรายการมีการพึ่งพาแพ็กเกจซอฟต์แวร์เฉลี่ย 149 รายการ โดยมากกว่าครึ่งหนึ่งเป็นการพึ่งพาทางอ้อมผ่านแพ็กเกจซอฟต์แวร์อื่น ๆ ขณะเดียวกัน 60% ขององค์กรมีแอปพลิเคชันบนคลาวด์ที่ใช้แพ็กเกจซอฟต์แวร์เวอร์ชันที่เพิ่งได้รับเผยแพร่ไม่ถึง 24 ชั่วโมง และเมื่อพิจารณาแอปพลิเคชันบนคลาวด์ทั้งหมดที่นำมาวิเคราะห์ พบว่า 21% มีการใช้งานแพ็กเกจเวอร์ชันใหม่ภายในช่วงเวลาดังกล่าว
แม้แพ็กเกจซอฟต์แวร์ที่เพิ่งเผยแพร่ใหม่จะไม่ได้มีความเสี่ยงโดยตัวมันเอง แต่ข้อมูลเหล่านี้สะท้อนให้เห็นว่า หากมีแพ็กเกจเวอร์ชันใดถูกแทรกแซงหรือฝังโค้ดอันตรายไว้ โค้ดดังกล่าวก็อาจเข้าสู่แอปพลิเคชันบนคลาวด์ได้อย่างรวดเร็ว กรณีของ มัลแวร์ Shai-Hulud 2.0 เป็นตัวอย่างที่แสดงให้เห็นถึงความเสี่ยงดังกล่าว โดยมัลแวร์ชนิดนี้จะค้นหาข้อมูลรับรองการเข้าถึงระบบคลาวด์จากระบบที่ถูกเจาะและแทรกซึมแล้ว
อย่างไรก็ตาม รายงานยังพบความก้าวหน้าในการจำกัดขอบเขตการเข้าถึงของผู้โจมตี แม้ผู้โจมตีจะมีข้อมูลรับรองที่ถูกต้องอยู่ในมือ โดย 55% ขององค์กรที่ใช้ AWS ได้นำแนวทางกำหนดขอบเขตการเข้าถึงข้อมูล (Data Perimeters) มาใช้ เพิ่มขึ้นจาก 40% ในปี 2568
คุณ Emilio Escobar ประธานเจ้าหน้าที่ฝ่ายรักษาความปลอดภัยสารสนเทศของ Datadog กล่าวว่า “เมื่อจำนวนช่องโหว่ร้ายแรงเพิ่มขึ้น คำถามสำคัญคือ หากแอปพลิเคชันหนึ่งถูกเจาะระบบ ผู้โจมตีจะสามารถขยายการเข้าถึงไปได้ไกลเพียงใด ทีมงานจำเป็นต้องแก้ไขช่องโหว่เหล่านั้น พร้อมกับเตรียมมาตรการเพื่อจำกัดความเสียหายหากเกิดการเจาะระบบขึ้นจริง”
“การใช้ข้อมูลรับรองการเข้าถึงระบบแบบชั่วคราวและการกำหนดขอบเขตการเข้าถึงข้อมูลสามารถช่วยจำกัดสิ่งที่ผู้โจมตีเข้าถึงได้ ขณะที่การมีมุมมองร่วมกันแบบครบถ้วนทั้งในส่วนของแอปพลิเคชัน ข้อมูลระบุตัวตน (Identity) และโครงสร้างพื้นฐาน จะช่วยให้ทีมดูแลด้านความปลอดภัย (Security) และวิศวกรรม (Engineering) สามารถควบคุมการโจมตีได้ก่อนที่จะลุกลาม ในยุค AI ความปลอดภัยจึงกลายเป็นโจทย์ด้านการมองเห็นและตรวจสอบการทำงานของระบบ (Observability) เพราะองค์กรไม่สามารถหยุดยั้งการโจมตีที่ลุกลามไปทั่วทั้งระบบได้ หากไม่สามารถมองเห็นภาพรวมของระบบทั้งหมด”
อ่านรายงาน State of Cloud Security 2026 ฉบับเต็มจาก Datadog ได้ที่นี่